
Wi-Fi aberto cifra seus dados sem pedir senha; saiba o que é o Enhanced Open
Wi-Fi sem senha pode, sim, criptografar o que passa por ele. A tecnologia que faz isso se chama Wi-Fi Enhanced Open, e a Wi-Fi Alliance a apresenta na mesma...

Wi-Fi sem senha pode, sim, criptografar o que passa por ele. A tecnologia que faz isso se chama Wi-Fi Enhanced Open, e a Wi-Fi Alliance a apresenta na mesma página em que trata do WPA3, o padrão de segurança mais recente da entidade. Na prática, a criptografia acontece sem que ninguém digite uma senha.
Como o Wi-Fi sem senha passa a cifrar os dados
Numa rede aberta comum, não existe proteção nenhuma entre o aparelho e o roteador. O Enhanced Open muda isso sem exigir uma senha pública.
O segredo está no momento da conexão. Segundo a RFC 8110, documento do IETF que descreve o OWE (Opportunistic Wireless Encryption), o celular e o roteador trocam chaves públicas usando Diffie-Hellman, dentro dos próprios frames de associação. Assim os dois chegam a um segredo comum sem nunca terem combinado uma senha. A RFC exige suporte a uma curva elíptica de 256 bits, e esse segredo alimenta a criptografia do restante da conexão.
Para quem administra a rede, a vantagem é não manter senha pública. Ninguém precisa anotar, trocar ou repassar um código para cada cliente. A Wi-Fi Alliance também cita a compatibilidade com redes legadas, inclusive as que usam portal cativo, aquela página de login que aparece antes de liberar a internet.
 Reprodução/image.benq.com. Fonte
Qual o papel do WPA3
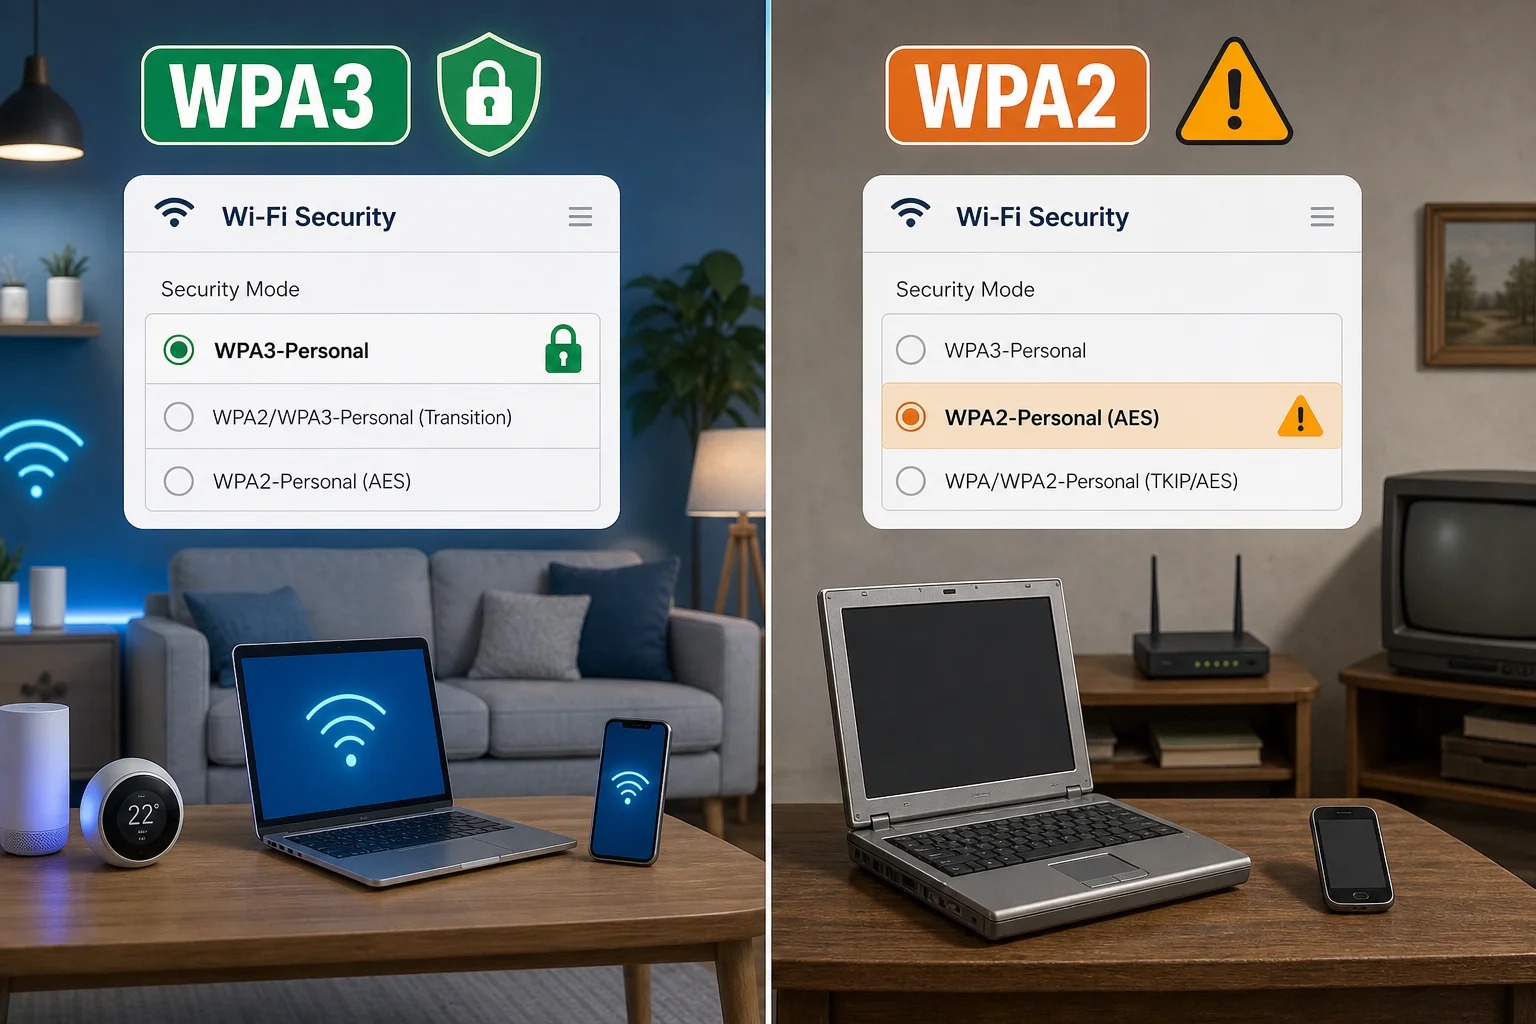
O WPA3 e o Enhanced Open são tecnologias diferentes. O WPA3 cuida das redes com senha, e a Wi-Fi Alliance diz que ele é obrigatório para aparelhos com a certificação Wi-Fi CERTIFIED. No modo pessoal, ele oferece mais proteção contra tentativas de adivinhar a senha.
Ele também exige o uso de Protected Management Frames (PMF), que protegem as mensagens de gerenciamento da rede contra espionagem e falsificação. Segundo a página, o PMF é obrigatório em todos os aparelhos certificados novos.
O que o Enhanced Open não resolve
Ele cifra o tráfego, mas não autentica ninguém. O celular não tem como saber, com certeza, se o ponto de acesso é o da cafeteria ou um falso, criado por alguém que quer se passar por ele. A RFC deixa claro que o OWE não substitui protocolos de autenticação, e por isso a proteção vale só para o trecho sem fio.
Para o resto do caminho, a RFC recomenda segurança na própria aplicação, como o TLS, que é o protocolo por trás do https. Quem quer menos dependência de senhas pode ler sobre a chave de acesso e o que muda para a digital e o rosto. E se alguma senha já apareceu em vazamento, vale ver o que fazer com cada alerta de senha vazada.
 Reprodução/helpdeskgeek.com. Fonte
Quando o recurso aparece na sua conexão
O OWE depende de dois lados. O roteador precisa anunciar o suporte ao protocolo, e o aparelho precisa entender esse anúncio. Como a escolha do roteador fica com a cafeteria, o cliente não tem como garantir a criptografia antes de se conectar.
Enquanto isso, o caminho mais seguro é usar a rede pública para tarefas leves, como ler notícias, e deixar para depois, em casa ou no 4G, o acesso ao banco e as senhas. O recurso protege o tráfego no ar, mas não substitui a criptografia do próprio site.
Fonte: wi-fi.org
Leia também: Gov.br recupera senha pelo banco, mas diz não ter acesso a dado bancário nesse caminho.
Tópicos
Para continuar no assunto
Gov.br recupera senha pelo banco, mas diz não ter acesso a dado bancário nesse caminho
iOS 27 corrige 163 vulnerabilidades, incluindo falhas de Wi-Fi, Bluetooth e baseband no iPhone
Conta Microsoft do Outlook vai abandonar o SMS para entrar e recuperar acesso; veja o que fazer


