
Golpe de phishing não fica só no SMS e e-mail; ligação e rede social também entram
O golpe de phishing chega por QR Code, ligação, redes sociais e aplicativos, não só por SMS. Veja os sinais de alerta e o que fazer se caiu.

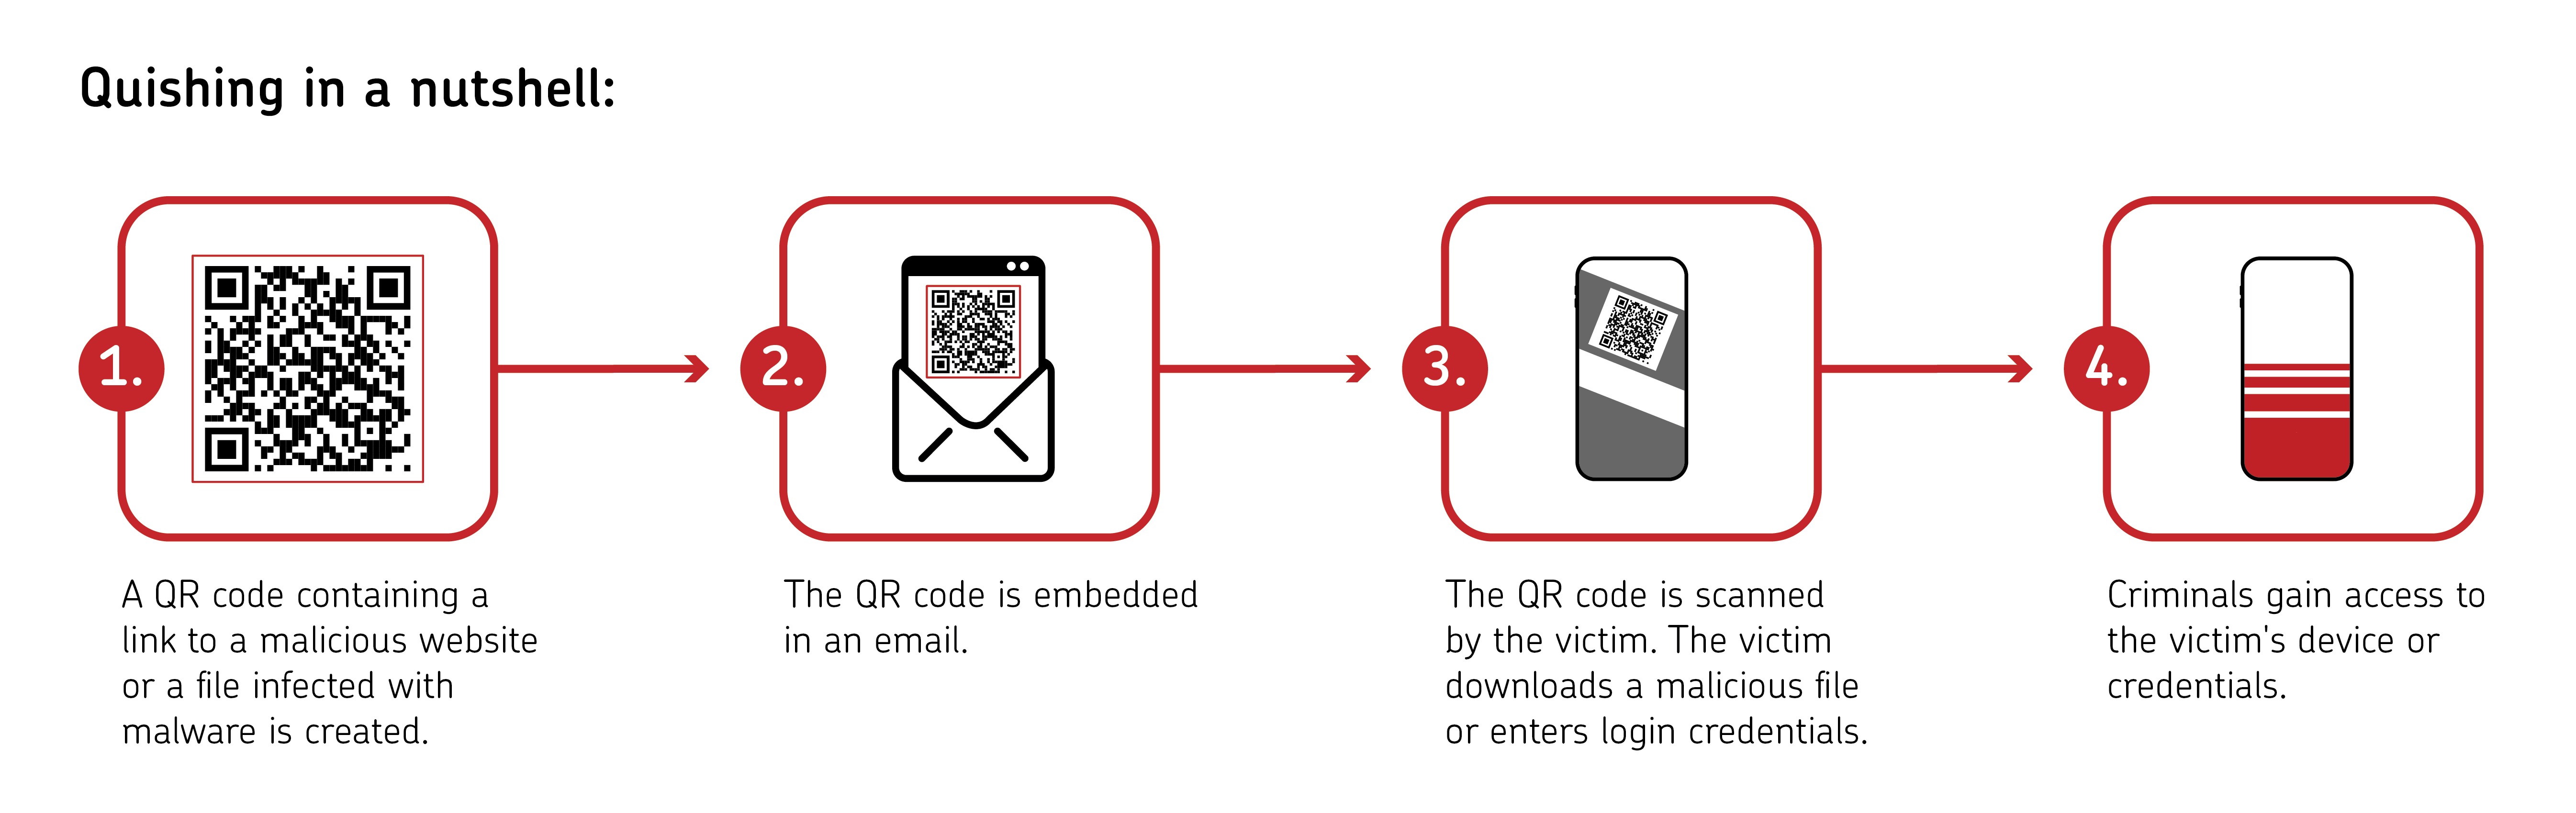
O golpe de phishing não fica só no SMS e no e-mail. Segundo o Ministério das Comunicações, mensagens falsas também chegam por aplicativos de mensagens, redes sociais, ligações telefônicas e QR Codes. A isca muda de canal, mas o objetivo é o mesmo: fazer a pessoa entregar dados que o golpista quer usar.
Phishing é uma fraude digital. O criminoso se passa por banco, empresa, órgão público ou outra instituição conhecida e tenta conseguir CPF, senhas, códigos de autenticação, dados bancários ou números de cartão. Com isso em mãos, ele aplica outras fraudes. Mensagens sobre fatura atrasada, conta suspensa em duas horas ou reembolso disponível são exemplos comuns desse tipo de abordagem.
 Reprodução/nospamproxy.de. Fonte
Os canais do golpe de phishing além do SMS
A lista oficial tem sete canais: SMS, e-mail, aplicativos de mensagens, redes sociais, ligações telefônicas, QR Codes e páginas falsas que imitam empresas conhecidas. O ponto em comum é a imitação: os golpistas se passam por instituições conhecidas, e o contato pode chegar por qualquer um desses meios.
Na ligação, vale prestar atenção à mesma pressão por resposta rápida que o ministério aponta como sinal de alerta, porque a pessoa pode ser levada a passar um código ou um dado antes de pensar. Quem recebe esse tipo de chamada precisa lembrar que golpes por telefone também têm roteiros próprios, como o golpe do falso sequestro, em que o choro na ligação é o começo do truque.
Já o QR Code e a página falsa cumprem o mesmo papel de um link. Se a leitura leva a um endereço que não é o do canal oficial, o cuidado é o mesmo de qualquer link suspeito, como no golpe do link falso por SMS.
Sinais que denunciam uma tentativa de golpe
O ministério lista sinais que valem para qualquer canal:
- pedidos de senhas, códigos de autenticação ou dados bancários;
- aviso de bloqueio imediato de conta ou serviço;
- prêmios, reembolsos ou vantagens inesperadas;
- pedido urgente de atualização de cadastro;
- erros de ortografia ou gramática;
- links encurtados ou endereços diferentes dos canais oficiais;
- linguagem alarmista que pede resposta rápida.
Antes de clicar em qualquer coisa, a dica é digitar o endereço do site direto no navegador, sem usar o link da mensagem. Também vale checar se o endereço pertence mesmo à empresa ou instituição antes de informar qualquer dado. Ativar a autenticação em duas etapas e manter o celular e os aplicativos atualizados ajuda a reduzir o risco.
 Reprodução/healsecurity.com. Fonte
O que fazer se você já forneceu dados
Se a pessoa passou informações pessoais ou viu movimentações estranhas, a primeira ação é trocar as senhas das contas afetadas, principalmente de e-mail, redes sociais e aplicativos financeiros. Em seguida, vale entrar em contato com o banco, comunicar o caso e pedir as medidas de proteção para a conta e os cartões.
Se houve transferência por Pix, o caminho de devolução é outro e está explicado em como pedir a devolução pelo MED do Pix. Acompanhe também as movimentações bancárias e as outras contas que possam ter sido atingidas.
Dependendo do caso, registre um boletim de ocorrência. Guarde mensagens, e-mails, links e capturas de tela, porque isso ajuda na apuração. Para saber por onde registrar, veja como denunciar golpe digital à polícia, ao banco e pelos canais oficiais.
Se você perdeu o acesso a uma conta de rede social ou de mensagens, avise seus contatos por outro meio. Assim eles não caem em uma nova tentativa feita em seu nome.
Fonte: gov.br
Leia também: Itaú usa psicólogos para treinar IA que tira o cliente do ‘transe’ do golpe; Golpe do QR Code do Pix: como conferir o destinatário antes de pagar; Golpe do falso sequestro: o choro na ligação e o que fazer nos primeiros minutos.


